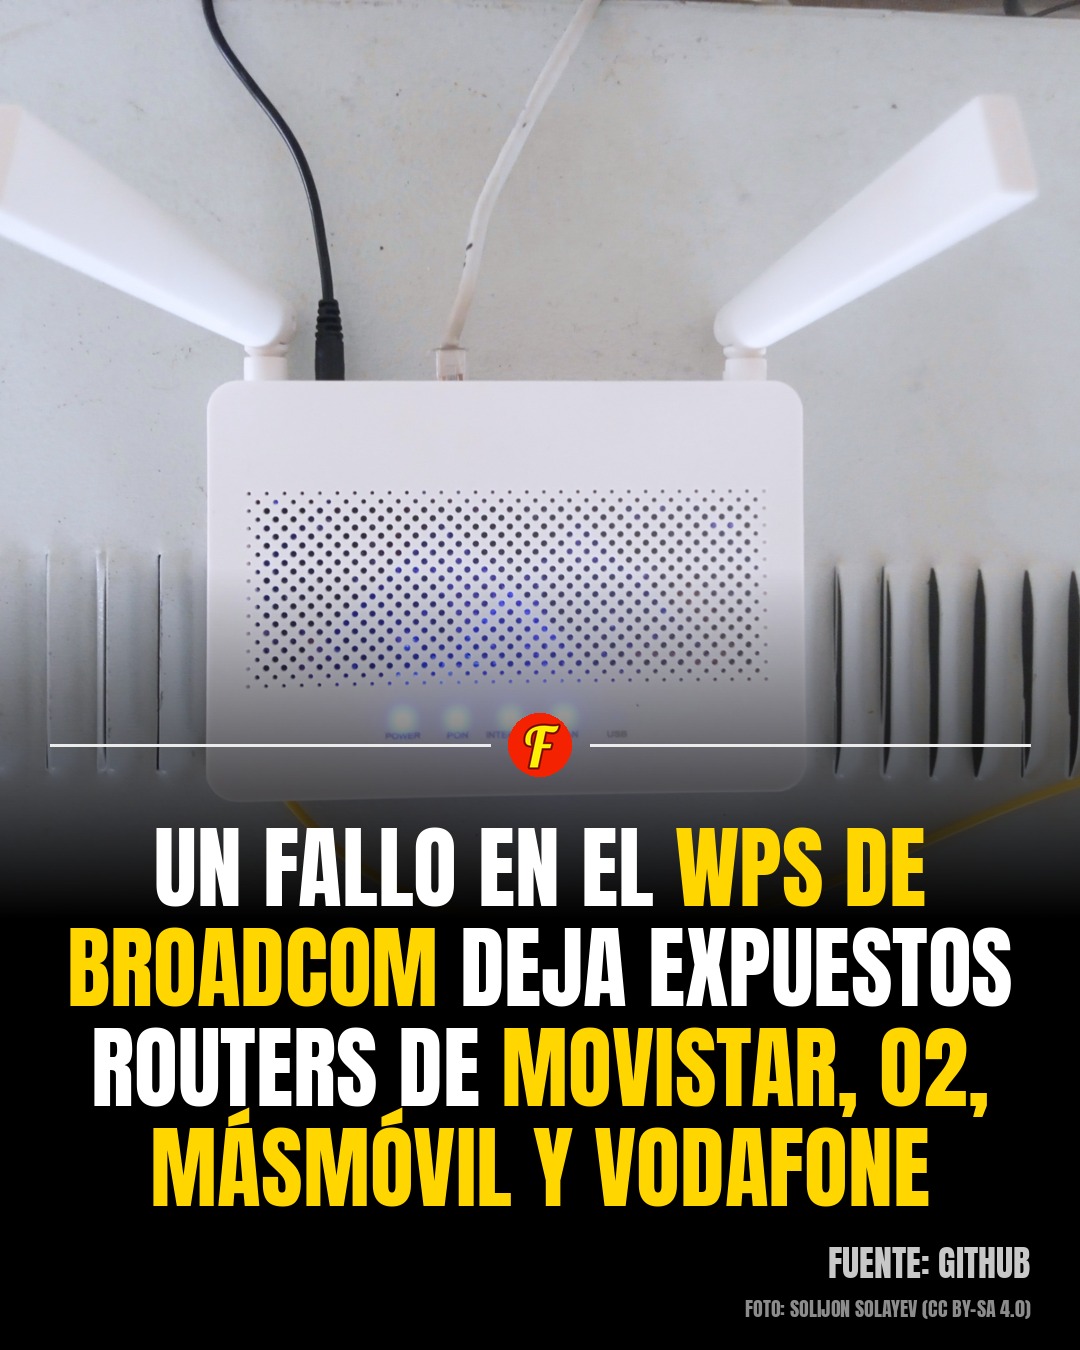
Un investigador de seguridad, Quentin Kaiser, acaba de hacer público un fallo en el WPS (el botoncito para conectar aparatos al WiFi sin contraseña) del software WiFi de Broadcom que llevan un montón de routers de operadoras. Mandándole al router unos mensajes WPS manipulados, un atacante puede ejecutar su propio código en él sin saber la contraseña del WiFi: sacarle la clave, meterse en tu red y tomar el control del router para instalarle lo que quiera, por ejemplo para meterlo en una botnet o espiar tu tráfico.
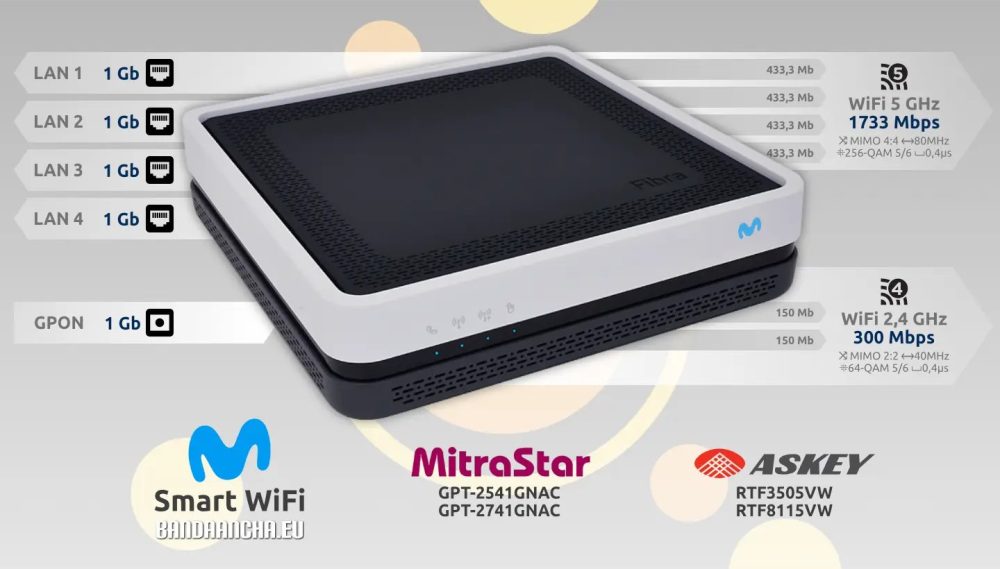
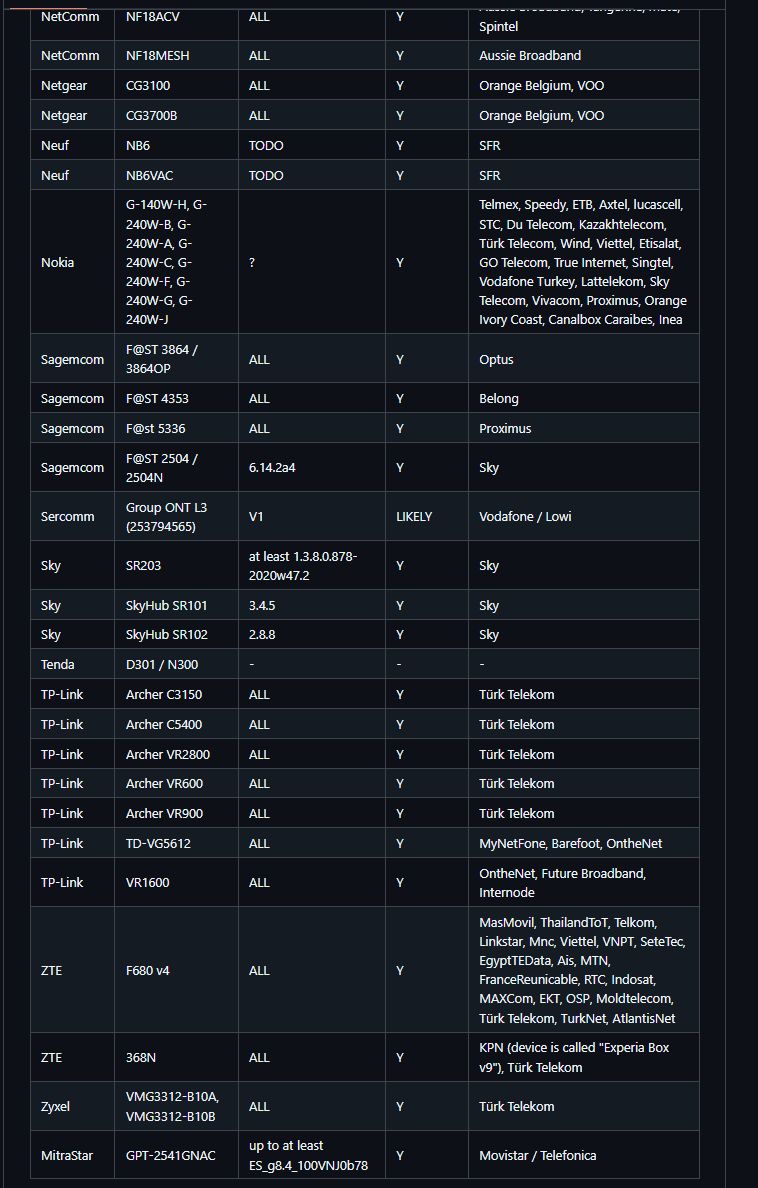
En la lista de equipos afectados hay routers de Movistar y O2 (Comtrend VG8050, Askey RTF3505VW, MitraStar GPT-2541GNAC), de MásMóvil (ZTE F680 v4) y, como probable, el de Vodafone/Lowi (Sercomm). La lista no está completa, así que puedes estar afectado aunque tu modelo no salga. Y desactivar el WPS en la configuración no garantiza que se arregle.
La solución es una actualización de firmware que tiene que mandar tu operadora. Mira si tu router está en el listado de GitHub y, si está, llama y pide que te lo actualicen o te lo cambien.
Atención: solo funciona en local. El atacante tiene que estar al alcance de tu WiFi (el vecino, una furgoneta aparcada en la puerta). No se puede hacer en remoto desde internet.
Listado de routers afectados:
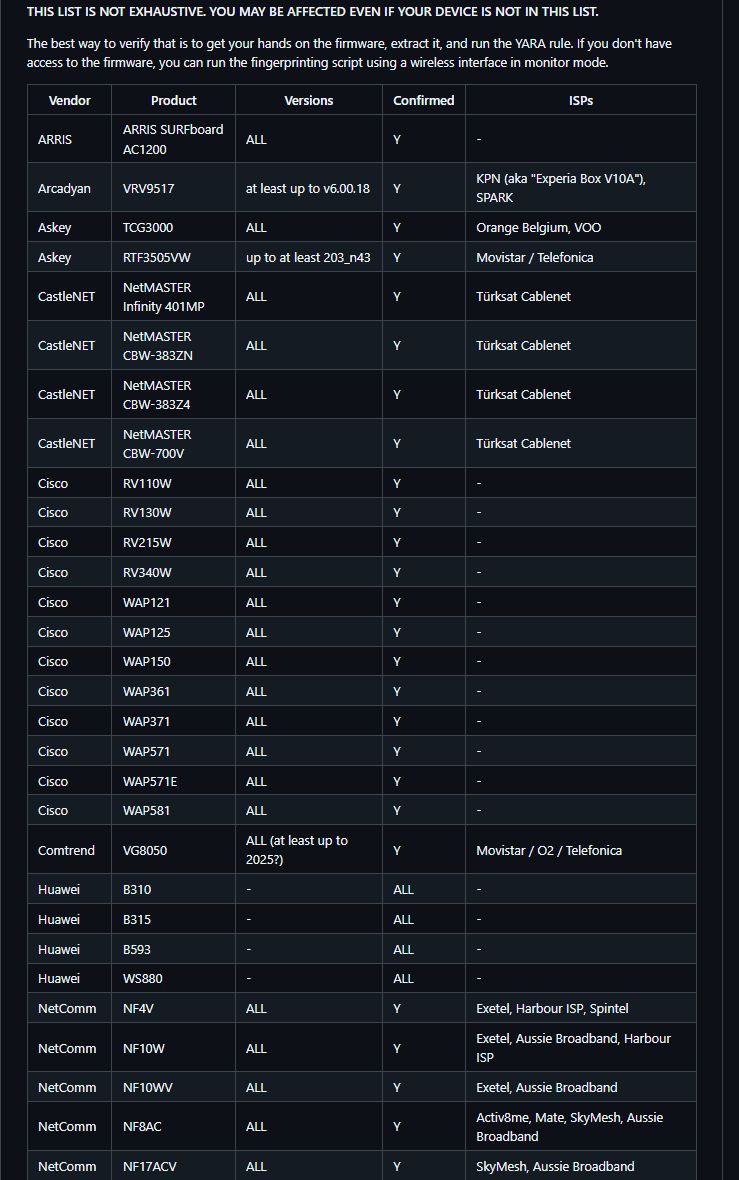
Si tienes este router: date prisa.