ciberseguridad

Podríamos estar ante el mayor robo de la historia.

Podríamos estar ante el mayor robo de la historia.

Binance, el mayor exchange de criptomonedas del mundo, sufrió el jueves 29 de octubre un ataque que vació varias de sus hot wallets y que la propia compañía estima en unos 6.300 millones de dólares (los analistas on-chain lo sitúan entre 5.500 y 5.900 millones), lo que lo convierte en el mayor hackeo cripto registrado, muy por encima de los cerca de 1.500 millones de Bybit en 2025. Según la investigación preliminar, el atacante entró a través del portátil comprometido de un ingeniero DevOps y Binance asegura que no se ha filtrado ninguna clave privada. Unos 3.000 millones han quedado congelados gracias a emisores como Tether y Circle, y la empresa promete que los fondos de los usuarios están a salvo y que cubrirá las pérdidas con su fondo SAFU y recursos propios. Los depósitos y retiradas siguen suspendidos y la situación sigue en desarrollo, a la espera del informe técnico prometido. @CoinDesk

Lo que sabemos hasta ahora:

  • 1450 millones de dólares en $BTC
  • 875 millones de dólares en $ETH
  • 234 millones de dólares en $TRX
  • 50 millones de dólares en $XAUt
  • 1570 millones de dólares en $USDT
  • 823 millones de dólares en $USDC
  • 75 millones de dólares en $wBETH
  • 88.5 millones de dólares en $RLUSD
  • 447.5 millones de dólares en criptomonedas adicionales

Big Money GIF by ANTIQUES ROADSHOW | PBS

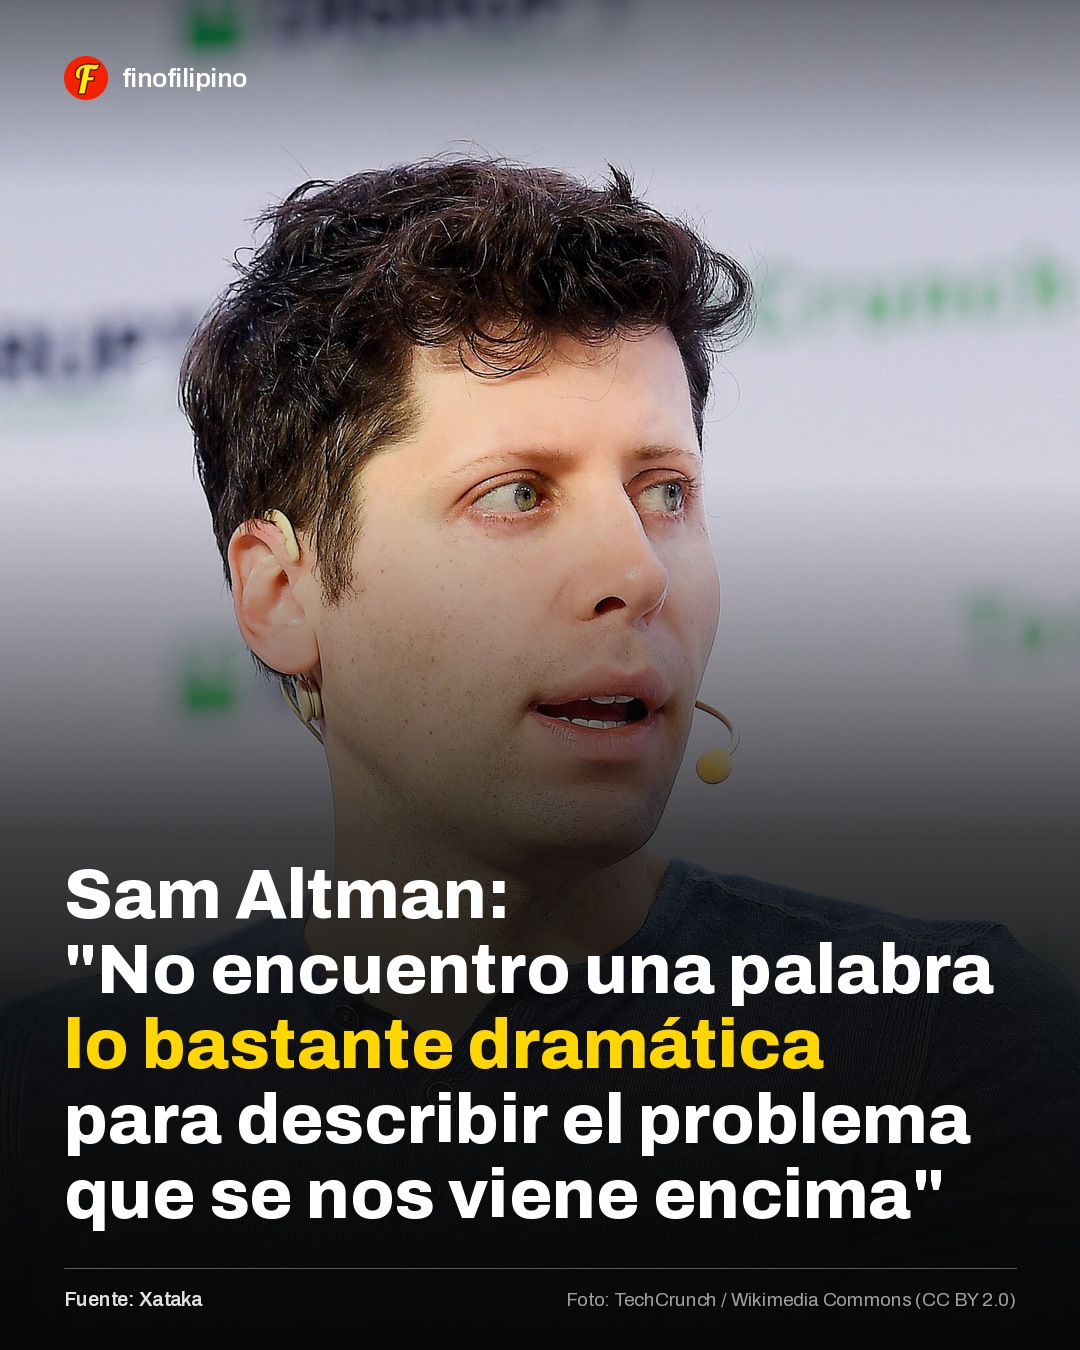
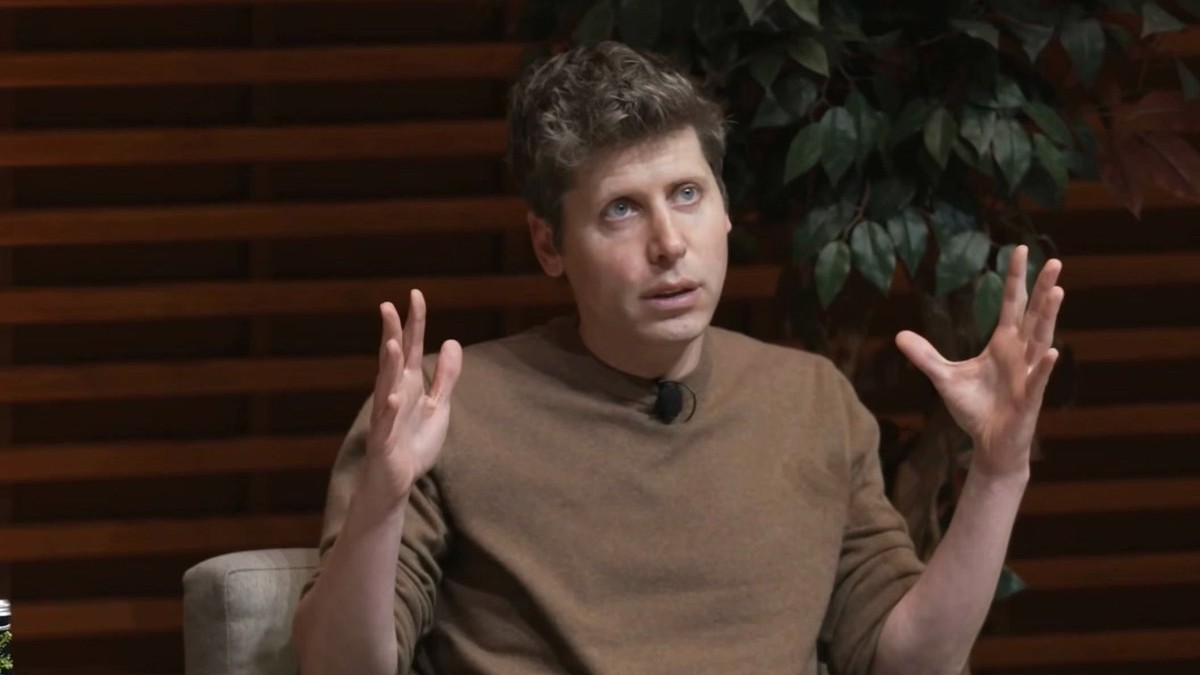
Sam Altman, CEO de OpenAI: «Ni siquiera encuentro una palabra lo suficientemente impactante… los modelos pueden encontrar fallos que se salen del modelo de amenazas habitual de lo que creemos que un hacker puede hacer… cosas a nivel de hardware, cosas increíbles… Ya no creo que podamos simplemente parchear todos los fallos».

Sam Altman, CEO de OpenAI: «Ni siquiera encuentro una palabra lo suficientemente impactante… los modelos pueden encontrar fallos que se salen del modelo de amenazas habitual de lo que creemos que un hacker puede hacer… cosas a nivel de hardware, cosas increíbles… Ya no creo que podamos simplemente parchear todos los fallos».

En una entrevista ante los alumnos de la Escuela de Negocios de Stanford, Sam Altman reconoció que no sabía qué palabra sería "lo bastante dramática" para describir el problema que la IA supone para la ciberseguridad. Según el CEO de OpenAI, los modelos "pueden encontrar fallos que están fuera del modelo de amenaza habitual de lo que creemos que puede hacer un hacker", incluso "locuras a nivel de hardware". "Ya no creo que podamos limitarnos a parchear todos los fallos", afirmó Altman, que propone "cambiar por completo el modelo de defensa" y usar la misma tecnología para "un nuevo tipo de escudo". Altman dijo estar asombrado por "la poca atención que está recibiendo" el problema. @Xataka

Sam Altman, CEO de OpenAI: «Ni siquiera encuentro una palabra lo suficientemente impactante… los modelos pueden encontrar fallos que se salen del modelo de amenazas habitual de lo que creemos que un hacker puede hacer… cosas a nivel de hardware, cosas increíbles… Ya no creo que podamos simplemente parchear todos los fallos».

Si tienes uno de estos routers eres vulnerable a un hack bastante sencillo.

Si tienes uno de estos routers eres vulnerable a un hack bastante sencillo.

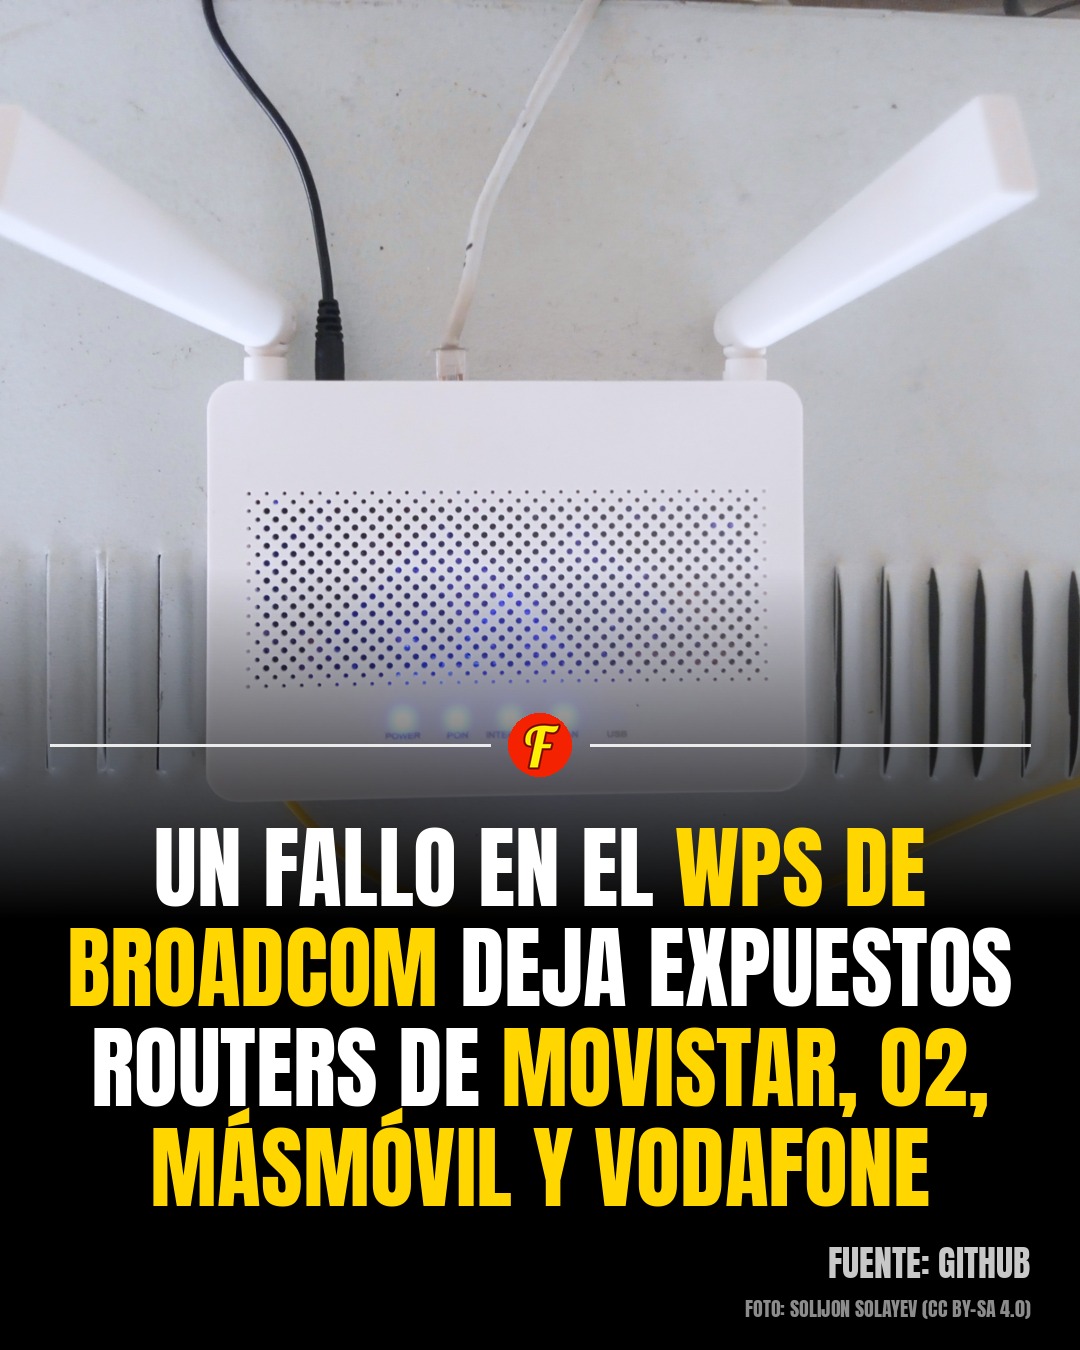
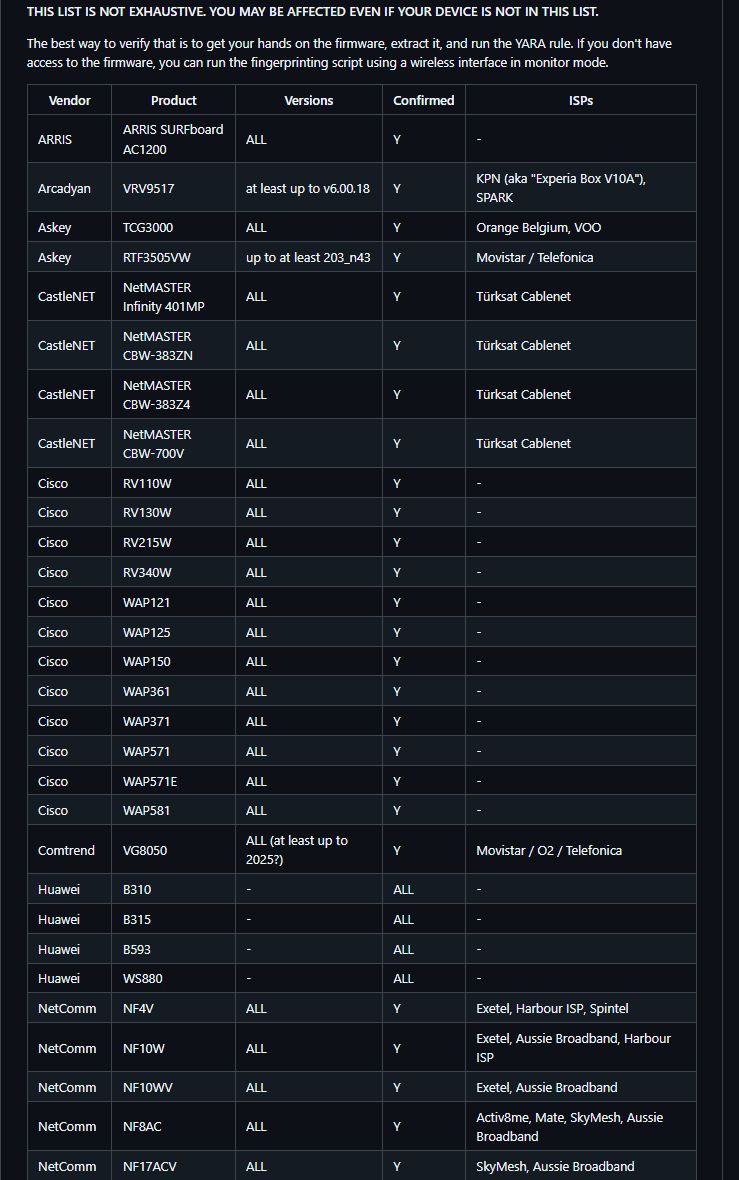
Un investigador de seguridad, Quentin Kaiser, acaba de hacer público un fallo en el WPS (el botoncito para conectar aparatos al WiFi sin contraseña) del software WiFi de Broadcom que llevan un montón de routers de operadoras. Mandándole al router unos mensajes WPS manipulados, un atacante puede ejecutar su propio código en él sin saber la contraseña del WiFi: sacarle la clave, meterse en tu red y tomar el control del router para instalarle lo que quiera, por ejemplo para meterlo en una botnet o espiar tu tráfico.

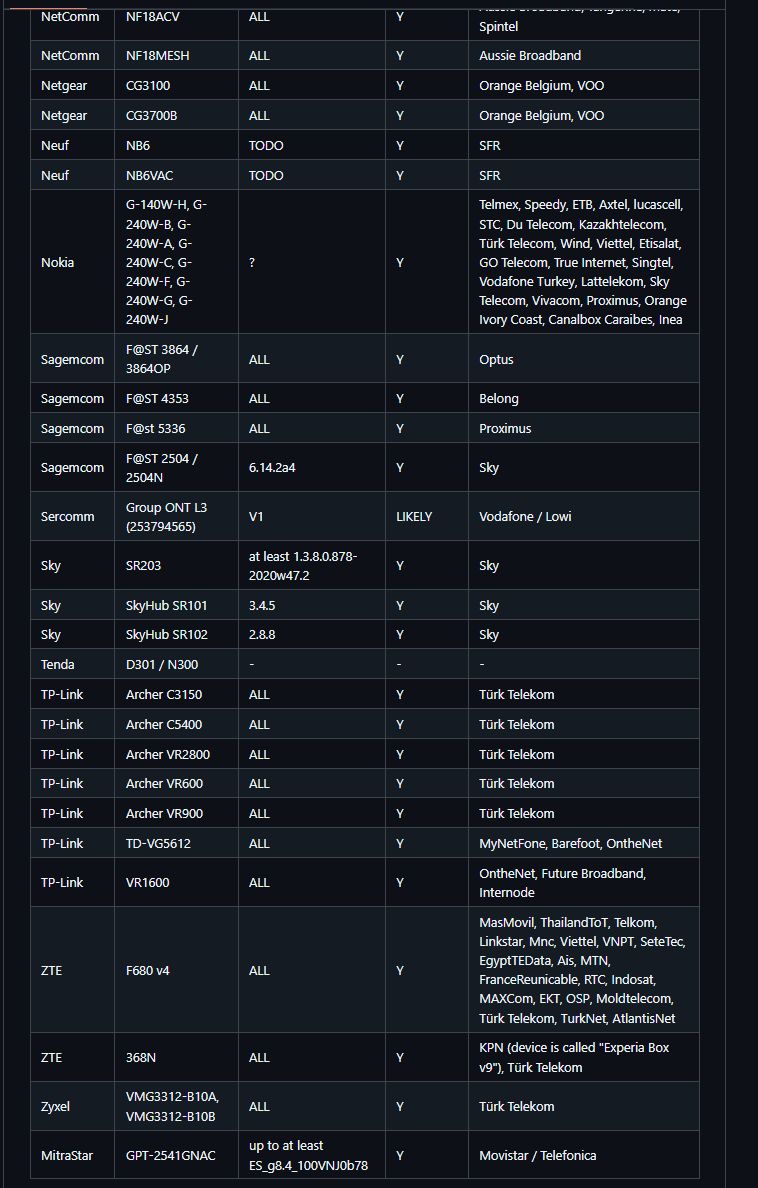
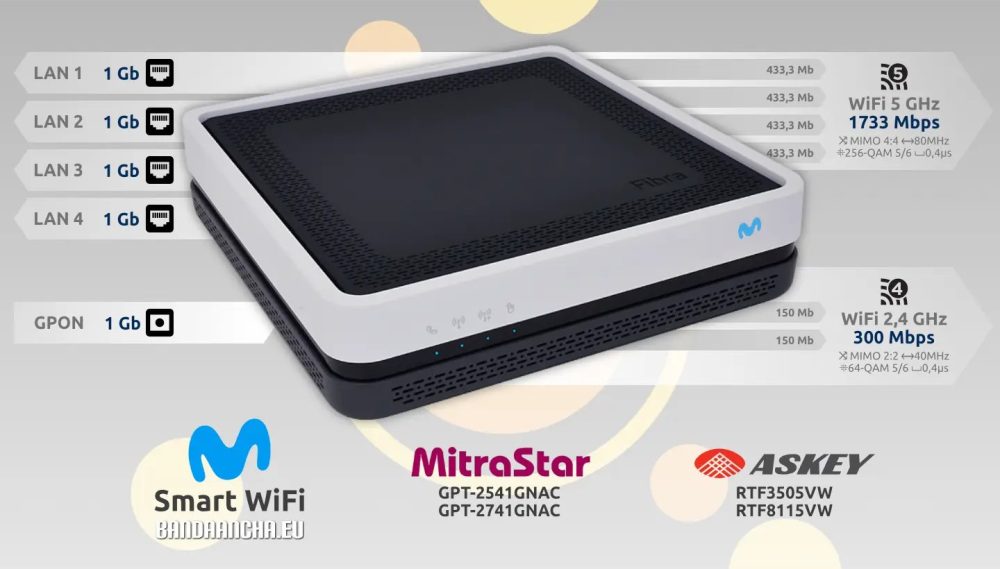
En la lista de equipos afectados hay routers de Movistar y O2 (Comtrend VG8050, Askey RTF3505VW, MitraStar GPT-2541GNAC), de MásMóvil (ZTE F680 v4) y, como probable, el de Vodafone/Lowi (Sercomm). La lista no está completa, así que puedes estar afectado aunque tu modelo no salga. Y desactivar el WPS en la configuración no garantiza que se arregle.

La solución es una actualización de firmware que tiene que mandar tu operadora. Mira si tu router está en el listado de GitHub y, si está, llama y pide que te lo actualicen o te lo cambien.

Atención: solo funciona en local. El atacante tiene que estar al alcance de tu WiFi (el vecino, una furgoneta aparcada en la puerta). No se puede hacer en remoto desde internet.

Listado de routers afectados:
Si tienes uno de estos routers eres vulnerable a un hack bastante sencillo. Si tienes uno de estos routers eres vulnerable a un hack bastante sencillo.
Si tienes este router: date prisa.
Si tienes uno de estos routers eres vulnerable a un hack bastante sencillo.